-
本地化部署与云端结合的免费云waf优化实施策略
2026/5/1 -
解决常见错误阿里云waf怎么加证书失败的排查方法与日志分析
2026/6/5 -
阿里云waf支持的功能细节解读包含Bot管理与访问控制规则使用技巧
2026/5/26 -

腾讯云waf 如何帮助金融行业实现合规与抗DDoS能力提升
2026/8/18 -
阿里云waf价格 按量 与包年包月方案在成本上如何抉择
2026/9/9 -
阿里云waf透明代理对HTTPS流量处理的要求与证书配置建议
2026/5/31
阿里云部署waf教程 结合负载均衡实现高可用安全体系建设
引言:为什么需要在阿里云上部署WAF并结合负载均衡
随着云端应用暴露面增加,Web攻击风险上升。阿里云部署WAF教程旨在帮助运维与安全团队通过WAF与负载均衡结合,构建可扩展、高可用且可观测的应用安全防护体系,减少漏洞利用与流量异常造成的影响。
架构设计原则:可用性、可扩展性与安全分层
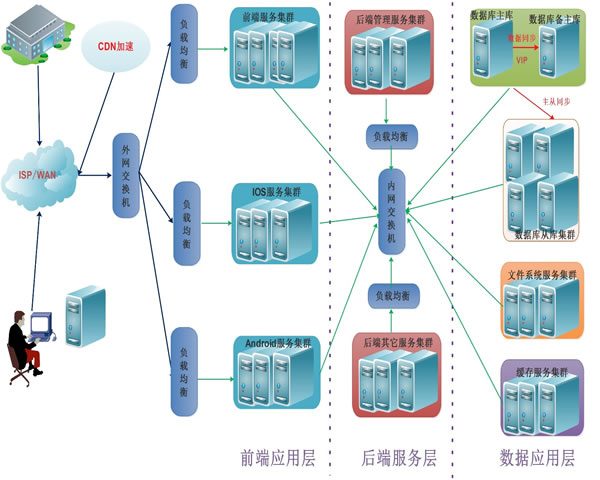
合理的架构应把WAF放在应用前端并结合负载均衡做流量分发,分层防护、SSL卸载、健康检查与日志采集缺一不可。设计时要将安全策略、故障域和自动化融入整体部署以提升可靠性。
部署前准备:网络、域名与证书规划
在开始阿里云部署WAF教程前,确认VPC网络、EIP或CNAME解析、以及证书管理方案。提前准备好后端服务器池、子网与安全组规则,确保负载均衡与WAF之间的连通性与访问控制。
创建WAF实例与基本配置步骤
在控制台或通过API创建WAF实例并绑定域名后,配置基础策略包括白名单/黑名单、IP限流、敏感URL规则和常见攻击防护。按需启用自动拦截与监控告警,逐步调整误报参数以优化效果。
负载均衡(ALB/SLB)配置要点
负载均衡负责将流量分发到后端实例,建议启用跨可用区的监听器、健康检查及会话保持策略。与WAF结合时,把WAF作为统一入口,后端使用私有IP池以降低暴露面。
WAF与负载均衡的集成方式
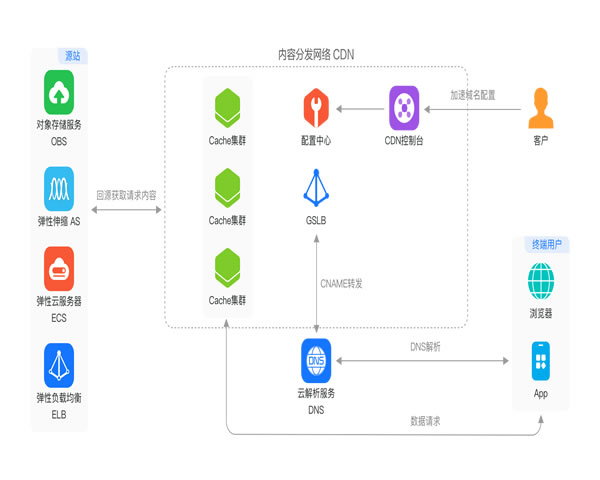
集成通常有两种模式:将WAF设置为边缘防护并通过CNAME指向负载均衡,或在负载均衡前端启用WAF的网关模式。根据流量路径选择合适模式以兼顾延迟与安全策略执行。
证书管理与SSL策略
在阿里云部署WAF教程中,建议在WAF处或负载均衡处进行SSL卸载以减轻后端压力。统一管理证书并启用安全协议与加密套件,定期更新证书并结合自动化工具降低运维成本。
健康检查、会话保持与异常流量处理
配置精准的健康检查可以快速剔除异常后端节点,会话保持保证登陆等状态一致性。结合WAF的限流与阈值告警策略,能够在峰值或攻击期间保障服务可用性与稳定性。
日志、监控与安全巡检
开启WAF与负载均衡的访问日志、告警与审计日志,并接入阿里云日志服务或第三方SIEM进行集中分析。定期进行攻击态势分析、漏洞扫描与策略回放,持续优化规则集。
高可用与跨地域容灾设计
为实现高可用,建议跨可用区部署负载均衡并将WAF策略在多地域同步。结合DNS智能解析与健康路由,实现区域级故障切换,保证业务在单点或单地域故障时平滑迁移。
自动化与持续交付实践
采用模板化与基础设施即代码工具(如ROS/CloudFormation或Terraform)管理WAF与负载均衡配置,结合CI/CD流水线实现策略、证书与规则的自动下发与回滚,提升响应速度与一致性。
总结与实施建议
阿里云部署WAF教程结合负载均衡可显著提升Web服务的安全与可用性。建议先做小范围试点、逐步上线并依靠日志与告警优化策略,同时将自动化与灾备纳入常态运维,确保长期可持续的安全体系建设。