-
如何实现一个网站2个cdn 共存并兼顾性能与稳定性
2026/9/2 -

合同与SLA关注点列举指导企业在网站cdn如何购买时避免陷阱
2026/5/30 -
cdn海外平台如何选择节点以满足全球用户体验和合规要求
2026/5/13 -
法律与数据合规角度看国内做海外Cdn的必要准备与风险防范
2026/5/7 -
IT860 高防 CDN 网站在游戏和电商场景下的加速表现报告
2026/3/19 -
如何结合WAF使用IT860 高防 CDN 网站构建全方位防护体系
2026/3/20
实施项目中加入cdn网站无法访问的风险控制与测试策略
引言:在实施项目中加入CDN网站无法访问的风险控制与测试策略,既要兼顾性能优化,也要防范可用性下降。本文围绕风险识别、架构冗余、DNS与回源策略、以及系统化测试与监控,提出可操作的控制措施,帮助项目团队在上线与运维阶段降低因CDN故障导致的网站不可访问概率并缩短恢复时间。

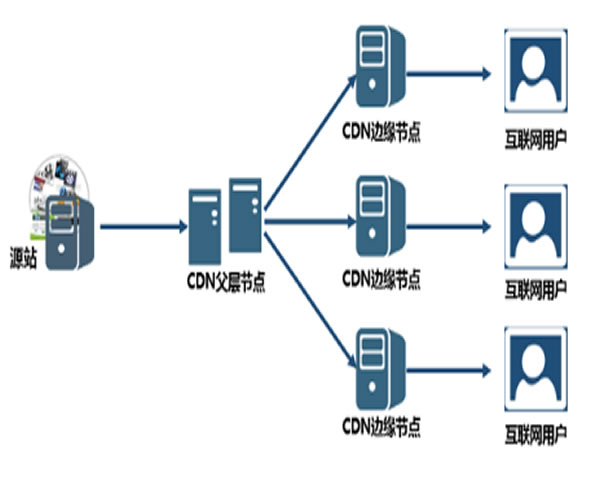
常见风险包括单一CDN供应商整体故障、区域节点宕机、DNS解析错误、TLS/证书配置问题、回源链路中断以及缓存污染或配置错误等。这些问题可能导致静态资源或页面加载失败,影响用户体验并增加运维排障成本,甚至触发业务连续性问题。
风险控制框架应覆盖预防、检测与应急响应三大环节。预防层面采用多供应商和配置审计,检测层面结合合成监控与真实用户监测,紧急响应层面设计自动化回退与回源切换流程,确保故障发生时业务能迅速降级或切换,降低中断影响。
架构建议采用多供应商或主备CDN方案,并在回源端准备多链路与负载均衡。回源策略要支持按资源类型灵活回源、短时降级静态资源,并配置合适的Cache-Control与Surrogate-Control,避免回源风暴并保障关键接口的可用性。
DNS设计需考虑低TTL设置、权威DNS冗余及健康检查,以便在故障时快速切换。配合全球或区域负载均衡,将流量从受影响节点引导至健康节点。务必演练DNS切换流程并评估实际传播延迟,确保切换方案在业务窗口内可控。
测试要覆盖供应商宕机、节点退役、回源拥堵、证书失效和配置误操作等场景。采用灾难恢复演练、混沌工程与合成监控,验证系统在单点或组合故障下的响应与恢复能力,评估恢复时间目标是否满足业务SLO。
通过流量分离、蓝绿发布和流量镜像逐步模拟CDN链路断连与降级情形。演练包括强制回源、切换供应商以及临时将静态资源托回原点,验证自动化回退脚本、切换流程与运维手册的有效性与可执行性。
监控需覆盖端到端可用性、缓存命中率、回源延时、TLS证书状态与错误率等指标。制定多维SLO并绑定告警策略,结合合成监测检验真实用户体验,同时定期核对供应商SLA与实际性能差异,确保责任清晰可追溯。
上线前完成配置审计、流量小步启动与回退验证;上线后保持关键窗口的人工值守与报警响应。定期复查证书、DNS记录与缓存策略,并保持演练频次与事故复盘机制,持续优化流程与自动化工具,提高故障应对效率。
总结:在实施项目中加入CDN网站无法访问的风险控制与测试策略,应将设计、测试与运维三者闭环结合。优先采用多供应商冗余、自动化回退机制与系统化演练,建立清晰的SLO和责任分界,持续强化监控与告警,保证在CDN故障场景下业务可用性和可控性。